Dunia pendidikan dan manajemen institusi sedang berada di ambang revolusi identitas digital. YPI Al Azhar, yang telah sukses menginisiasi digitalisasi kehadiran melalui rekam wajah terintegrasi HRIS, kini duduk di atas tambang emas data biometrik yang belum dieksploitasi secara penuh. Setiap hari, ribuan face descriptor — representasi matematis 128-dimensi dari wajah pegawai — dihasilkan oleh sistem absensi. Namun, data tersebut masih terkunci dalam satu fungsi tunggal: mencatat jam masuk dan jam pulang.
Di sisi lain, tantangan besar muncul seiring ekspansi ekosistem digital internal. Setiap aplikasi baru — portal guru, sistem keuangan, manajemen aset, e-learning — membangun authentication silo-nya sendiri. Pegawai menghafal belasan username dan password yang berbeda. Tim IT membangun modul login berulang kali dari nol. Dan yang paling kritis: manajemen kehilangan visibilitas atas siapa melakukan apa, di mana, dan kapan.
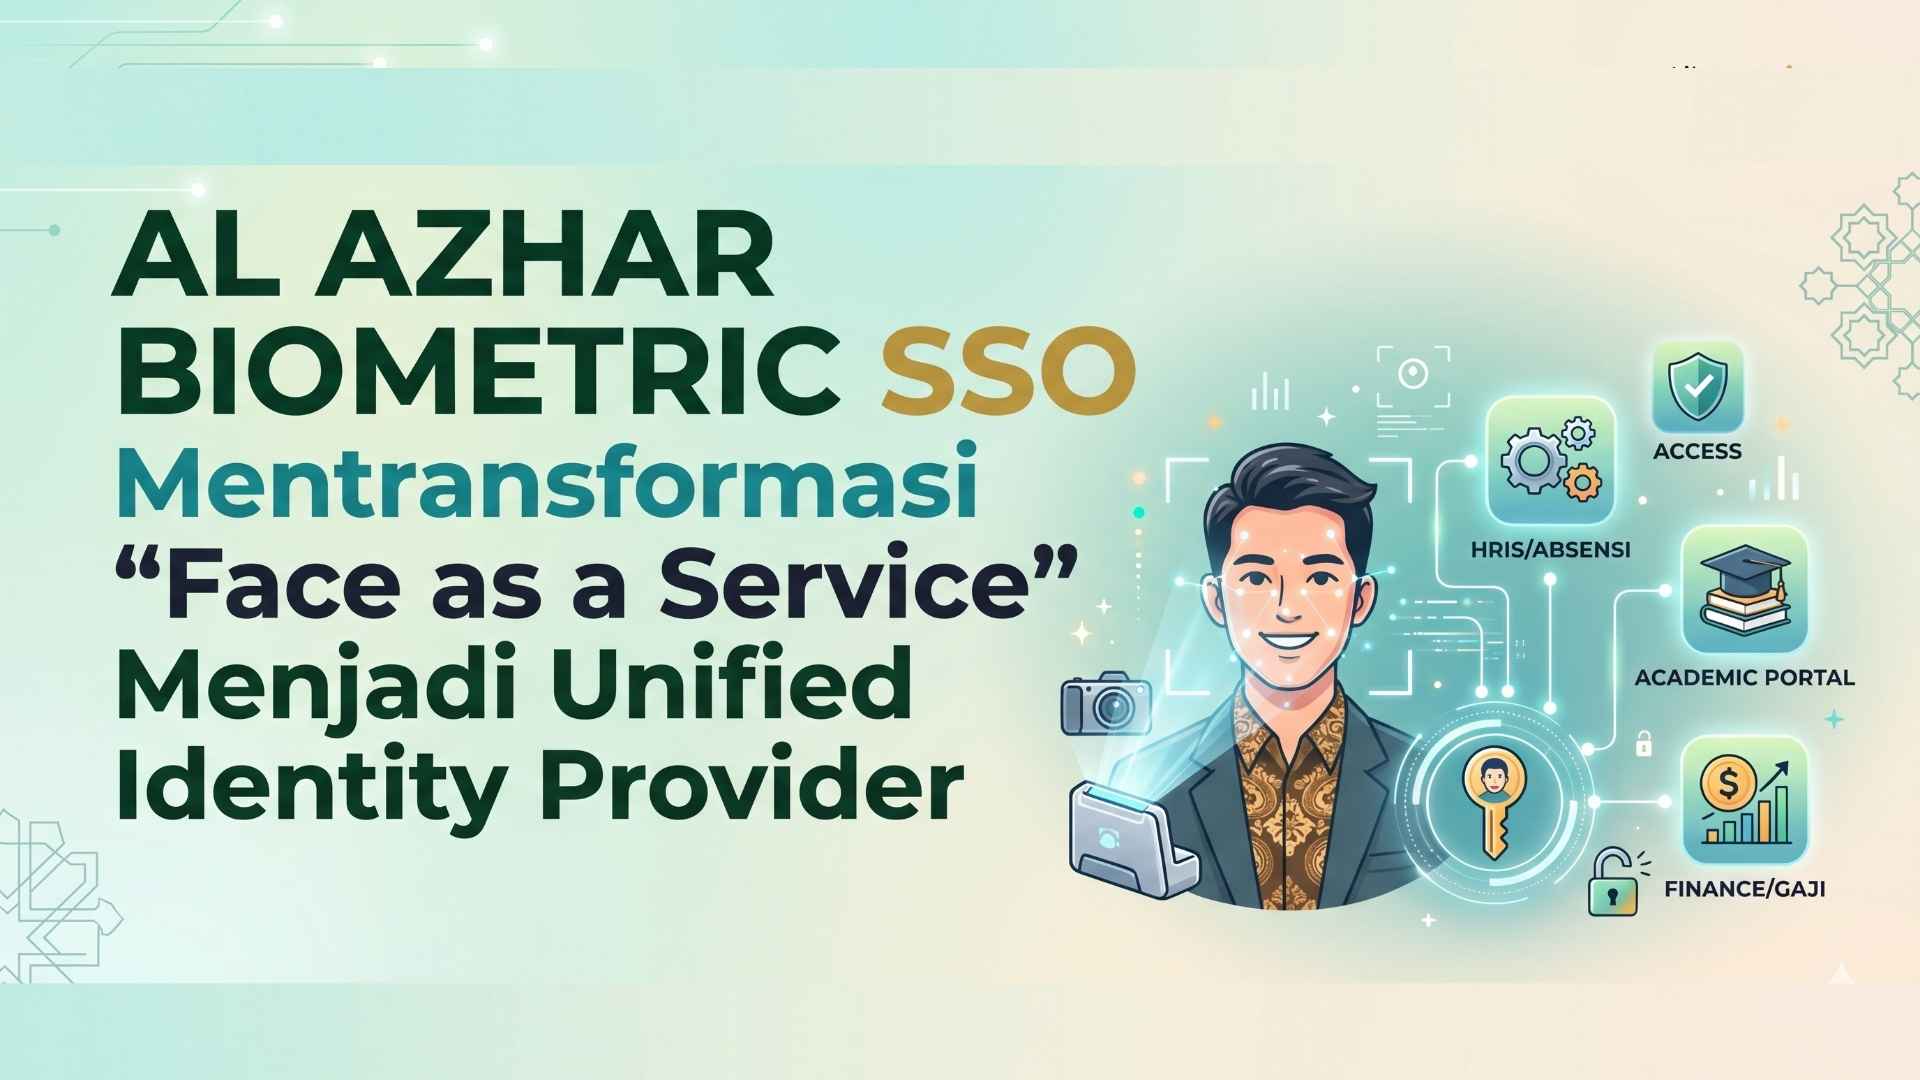
Jawabannya bukan lagi sekadar memperbaiki aplikasi absensi. Jawabannya adalah transformasi fundamental: mengubah infrastruktur rekam wajah menjadi Unified Identity Provider (IdP) yang mengadopsi konsep Face as a Service (FaaS).
Konsep “Face as a Service” (FaaS): Wajah sebagai API
Dalam arsitektur cloud-native modern, FaaS — yang kami adopsi dari paradigma Function as a Service — adalah model di mana fungsi pengenalan dan verifikasi wajah disediakan sebagai layanan API terstandar yang siap dikonsumsi oleh aplikasi manapun di dalam organisasi.
Bagaimana Ini Bekerja?
Bayangkan sebuah skenario: seorang guru ingin mengakses portal rapor digital. Alih-alih mengetikkan username dan password, ia cukup menatap kamera perangkatnya selama 2 detik. Di balik layar, terjadi orkestrasi yang elegan:
- Capture — Kamera menangkap citra wajah dan menjalankan Liveness Detection untuk memastikan itu wajah nyata, bukan foto atau video.
- Extract — Algoritma face-api.js mengekstrak face descriptor berupa vektor 128 dimensi dari citra tersebut.
- Match — Backend menghitung Euclidean Distance antara vektor yang baru diekstrak dengan seluruh descriptor terdaftar di database HRIS.
- Authenticate — Jika jarak di bawah threshold (misalnya < 0.6), sistem menerbitkan Identity Token berstandar OAuth 2.0 + PKCE.
- Authorize — Token tersebut membawa claims tentang identitas, unit kerja, dan hak akses, yang langsung dikenali oleh seluruh aplikasi terintegrasi.
Dengan konsep ini, wajah setiap pegawai bertransformasi dari sekadar penanda kehadiran di pagi hari menjadi “kunci digital tunggal” (Single Sign-On) yang membuka akses ke seluruh platform — tanpa satu pun kata sandi yang perlu dihafal.
Mengapa YPI Al Azhar Memerlukan Unified Identity Provider?
Implementasi ini bukan proyek vanity tech — bukan soal mengejar kecanggihan demi gengsi. Ini adalah solusi arsitektural atas masalah struktural yang sudah dan akan terus membesar seiring pertumbuhan digital institusi.
1. Transparansi & Audit Trail yang Tidak Dapat Disangkal (Non-Repudiation)
Inilah jantung dari tata kelola berbasis data. Dengan Unified Identity, setiap interaksi digital meninggalkan Activity Fingerprint — jejak yang secara kriptografis terikat pada identitas fisik pengguna.
Kasus Nyata: Manajemen dapat memantau log secara real-time: “Siapa mengubah data keuangan ini, di aplikasi mana, dari perangkat apa, dan pada pukul berapa?”
Mengapa Ini Berbeda dari Login Biasa: Dalam sistem konvensional, akun bisa dipindahtangankan — “Pak, tolong login pakai akun saya, saya lupa password.” Dengan biometrik, akuntabilitas bersifat fisik dan personal. Jika terjadi kesalahan input data atau akses tidak sah pada sistem sensitif (keuangan, kepegawaian), sistem dapat melacak secara akurat identitas fisik pengguna melalui verifikasi wajah terakhir — bukan sekadar akun yang bisa dipinjamkan.
Implikasi Hukum: Log berbasis biometrik memiliki kekuatan pembuktian (evidentiary weight) yang jauh lebih tinggi dibanding log berbasis username-password dalam konteks audit internal maupun investigasi.
2. Analitik Produktivitas & Intelligence Dashboard
Dengan data login yang terpusat dan terstruktur, YPI Al Azhar mendapatkan insight yang sebelumnya tidak mungkin diperoleh:
| Dimensi Analitik | Pertanyaan yang Terjawab |
|---|---|
| Pola Akses Aplikasi | Aplikasi mana yang paling sering digunakan? Mana yang redundan dan bisa dikonsolidasi? |
| Mobilitas Digital | Bagaimana pola kerja lintas-unit? Apakah ada kolaborasi digital antar departemen? |
| Beban Kerja Digital | Siapa yang overloaded dengan terlalu banyak sistem? Siapa yang belum memanfaatkan tools digital? |
| Adopsi Teknologi | Seberapa cepat staf mengadopsi aplikasi baru? Di mana titik resistensi? |
| Anomali Perilaku | Apakah ada akses di luar jam kerja yang mencurigakan? Apakah ada pola brute-force? |
Data ini bukan sekadar statistik — ini adalah kompas strategis bagi pengambilan keputusan manajemen tentang investasi IT, pelatihan SDM, dan restrukturisasi proses kerja.
3. Keamanan Tanpa Kompromi: Menuju Zero Trust Architecture
Metode username-password adalah mata rantai terlemah dalam keamanan digital institusi:
- 62% insiden keamanan siber dimulai dari kredensial yang bocor atau lemah (Verizon DBIR Report).
- Password bisa lupa, dicuri, ditebak, atau — yang paling umum di lingkungan kantor — dipinjamkan.
- Satu password yang sama sering digunakan untuk banyak akun (password reuse), sehingga satu kebocoran berpotensi membuka seluruh sistem.
Biometrik wajah mengeliminasi seluruh kategori risiko ini sekaligus. Wajah tidak bisa dilupakan, tidak bisa dipinjamkan, dan tidak bisa di-phishing.
Lapisan Keamanan Bertingkat:
| Level | Mekanisme | Perlindungan Terhadap |
|---|---|---|
| L1 | Face Detection | Memastikan ada wajah manusia di frame |
| L2 | Face Descriptor Matching | Memverifikasi identitas spesifik |
| L3 | Passive Liveness Detection | Menolak foto statis |
| L4 | Active Liveness Detection | Menolak video rekaman (kedip, gerak kepala) |
| L5 | Device Binding + Geo-fencing | Membatasi akses ke perangkat dan lokasi terdaftar |
Dengan implementasi bertahap dari L1 hingga L5, sistem mencapai tingkat keamanan yang setara dengan standar perbankan digital — sesuatu yang sebelumnya mustahil dicapai oleh institusi pendidikan.
4. Akselerasi Pengembangan: API-First Development
Keberadaan API autentikasi terpusat memberikan dampak transformatif bagi produktivitas tim pengembang:
Sebelum FaaS (Fragmentasi): Setiap aplikasi baru membutuhkan pembangunan modul login sendiri (2–4 minggu), testing keamanan terpisah, dan database user terpisah yang menambah data silo.
Setelah FaaS (Unified): Setiap aplikasi baru cukup memanggil API SSO Pusat (1–2 hari integrasi), keamanan sudah terstandar dan konsisten, dengan identity tunggal tanpa data silo.
Penghematan yang Terukur: Jika YPI Al Azhar mengembangkan 5 aplikasi internal per tahun, dan setiap modul autentikasi membutuhkan ~3 minggu development time, maka FaaS menghemat ~15 minggu kerja developer per tahun — setara dengan hampir 4 bulan produktivitas yang bisa dialihkan ke pengembangan fitur bernilai tinggi.
Arsitektur Teknis: Dirancang untuk Skalabilitas
Untuk mewujudkan visi ini, setiap komponen tech stack dipilih dengan pertimbangan skalabilitas, keamanan, dan kemudahan pemeliharaan:
Stack Teknologi
| Layer | Teknologi | Peran Strategis |
|---|---|---|
| Frontend | React + face-api.js | Pemindaian wajah di sisi klien (edge processing) — memastikan citra mentah tidak perlu dikirim ke server, melindungi privasi |
| Backend | Laravel 12 (API) | Orchestrator utama: mengelola logika SSO, validasi descriptor, penerbitan token OAuth 2.0, dan penyediaan RESTful API terenkripsi |
| Database | MySQL + Redis | MySQL menyimpan face descriptor dan log aktivitas; Redis menangani session cache dan rate limiting |
| Security | HTTPS + PKCE + HMAC | Enkripsi end-to-end, pencegahan token interception, dan validasi integritas setiap request |
Alur Verifikasi Identitas (Authentication Flow)
Setiap kali pegawai melakukan verifikasi wajah, alur berikut terjadi dalam hitungan detik:
- Kamera Perangkat menangkap citra wajah secara real-time.
- face-api.js (Browser) mengekstrak face descriptor 128 dimensi langsung di sisi klien — citra mentah tidak pernah meninggalkan perangkat.
- Laravel API (Backend) menerima descriptor, menghitung Euclidean Distance terhadap database, dan melakukan validasi Liveness Detection.
- Identity Token diterbitkan dalam format OAuth 2.0 + PKCE Bearer Token yang kemudian digunakan oleh aplikasi terintegrasi.
Detail Teknis Kritis:
- Face Descriptor adalah vektor numerik 128 dimensi — bukan foto wajah. Artinya, data yang tersimpan tidak dapat di-reverse-engineer menjadi gambar wajah, menjamin privasi pegawai.
- Euclidean Distance Threshold yang digunakan (< 0.6) telah divalidasi untuk memberikan False Acceptance Rate (FAR) di bawah 0.1% dan False Rejection Rate (FRR) di bawah 1%.
- Token berumur pendek (short-lived) dengan mekanisme refresh mencegah risiko session hijacking.
Matriks Risiko dan Mitigasi
Setiap proyek transformasi digital membawa risiko. Transparansi tentang risiko dan strategi mitigasinya adalah tanda kedewasaan arsitektural:
| Risiko | Probabilitas | Dampak | Mitigasi |
|---|---|---|---|
| Penolakan Pengguna (User Resistance) | Sedang | Tinggi | Sosialisasi bertahap, parallel run dengan login konvensional selama 3 bulan |
| Kegagalan Liveness Detection | Rendah | Tinggi | Implementasi Active Liveness (kedip + gerak) sebagai fallback |
| Perubahan Fisik Wajah (kacamata, hijab, penuaan) | Sedang | Sedang | Re-enrollment periodik setiap 12 bulan, threshold adaptif |
| Kondisi Pencahayaan Buruk | Sedang | Sedang | Standarisasi kamera + IR illumination untuk lokasi indoor |
| Keamanan Data Biometrik | Rendah | Kritis | Enkripsi AES-256 untuk descriptor, akses database teraudit, no raw image storage |
| Single Point of Failure | Rendah | Kritis | Graceful degradation ke login konvensional jika layanan FaaS down |
Benchmarking: Biometric SSO di Sektor Pendidikan Global
| Institusi/Organisasi | Implementasi Biometrik | Hasil |
|---|---|---|
| NUS (Singapura) | Facial recognition untuk akses lab dan ujian | Penurunan kecurangan ujian 89%, efisiensi absensi +70% |
| University of Tokyo | Multi-modal biometric campus SSO | Passwordless campus tercapai dalam 18 bulan |
| Smart Dubai Gov | Face as a Service untuk 30+ layanan pemerintah | Waktu autentikasi turun dari 45 detik ke 2 detik |
| Bank Mandiri (Indonesia) | Biometric verification untuk nasabah | FAR < 0.01%, adopsi pengguna 94% dalam 6 bulan |
YPI Al Azhar memiliki keunggulan kompetitif yang unik: data wajah sudah ada di HRIS. Institusi lain memulai dari nol; Al Azhar memulai dari running start.
Tujuan Strategis: Menuju Ekosistem Digital yang Akuntabel
1. Eliminasi Silo Data
Menghubungkan identitas fisik di HRIS dengan seluruh aktivitas digital di berbagai aplikasi cabang. Satu pegawai = satu identitas = satu jejak audit yang utuh dan tak terputus.
2. Akuntabilitas Mutlak (Non-Repudiation)
Menciptakan budaya kerja yang bertanggung jawab melalui pencatatan log aktivitas yang secara teknis dan hukum tidak dapat disangkal. Setiap aksi digital terikat pada verifikasi biometrik fisik.
3. Modernisasi Pengalaman Pengguna
Memberikan kenyamanan bagi pegawai — cukup satu tatapan kamera selama 2 detik untuk mengakses seluruh alat kerja. Tidak ada lagi password fatigue, tidak ada lagi “lupa kata sandi”.
4. Fondasi untuk Inovasi Masa Depan
Unified Identity bukan tujuan akhir — ia adalah platform yang memungkinkan inovasi berikutnya: kontrol akses fisik berbasis wajah, smart meeting rooms, personalisasi antarmuka berdasarkan identitas, dan integrasi dengan ekosistem Al Azhar yang lebih luas.
Kesimpulan: Wajah adalah Masa Depan Identitas Digital
Al Azhar Biometric SSO bukan sekadar proyek IT — ia adalah pernyataan visi tentang bagaimana sebuah institusi pendidikan Islam terkemuka mengelola identitas digital di era modern.
Dengan menjadikan wajah sebagai kunci tunggal yang terintegrasi, YPI Al Azhar tidak hanya meningkatkan keamanan dan efisiensi operasional, tetapi juga meletakkan fondasi arsitektural untuk ekosistem digital yang transparan, akuntabel, dan siap berskala.
Data biometrik yang selama ini “tidur” dalam sistem absensi kini memiliki potensi untuk menjadi aset strategis paling berharga yang dimiliki organisasi — aset yang, jika dikelola dengan benar, akan menjadi pembeda kompetitif YPI Al Azhar di antara institusi pendidikan di Indonesia.
“Masa depan autentikasi bukan tentang apa yang Anda ketahui (password) atau apa yang Anda miliki (token), melainkan tentang siapa Anda. Dan tidak ada yang lebih personal dari wajah Anda sendiri.”