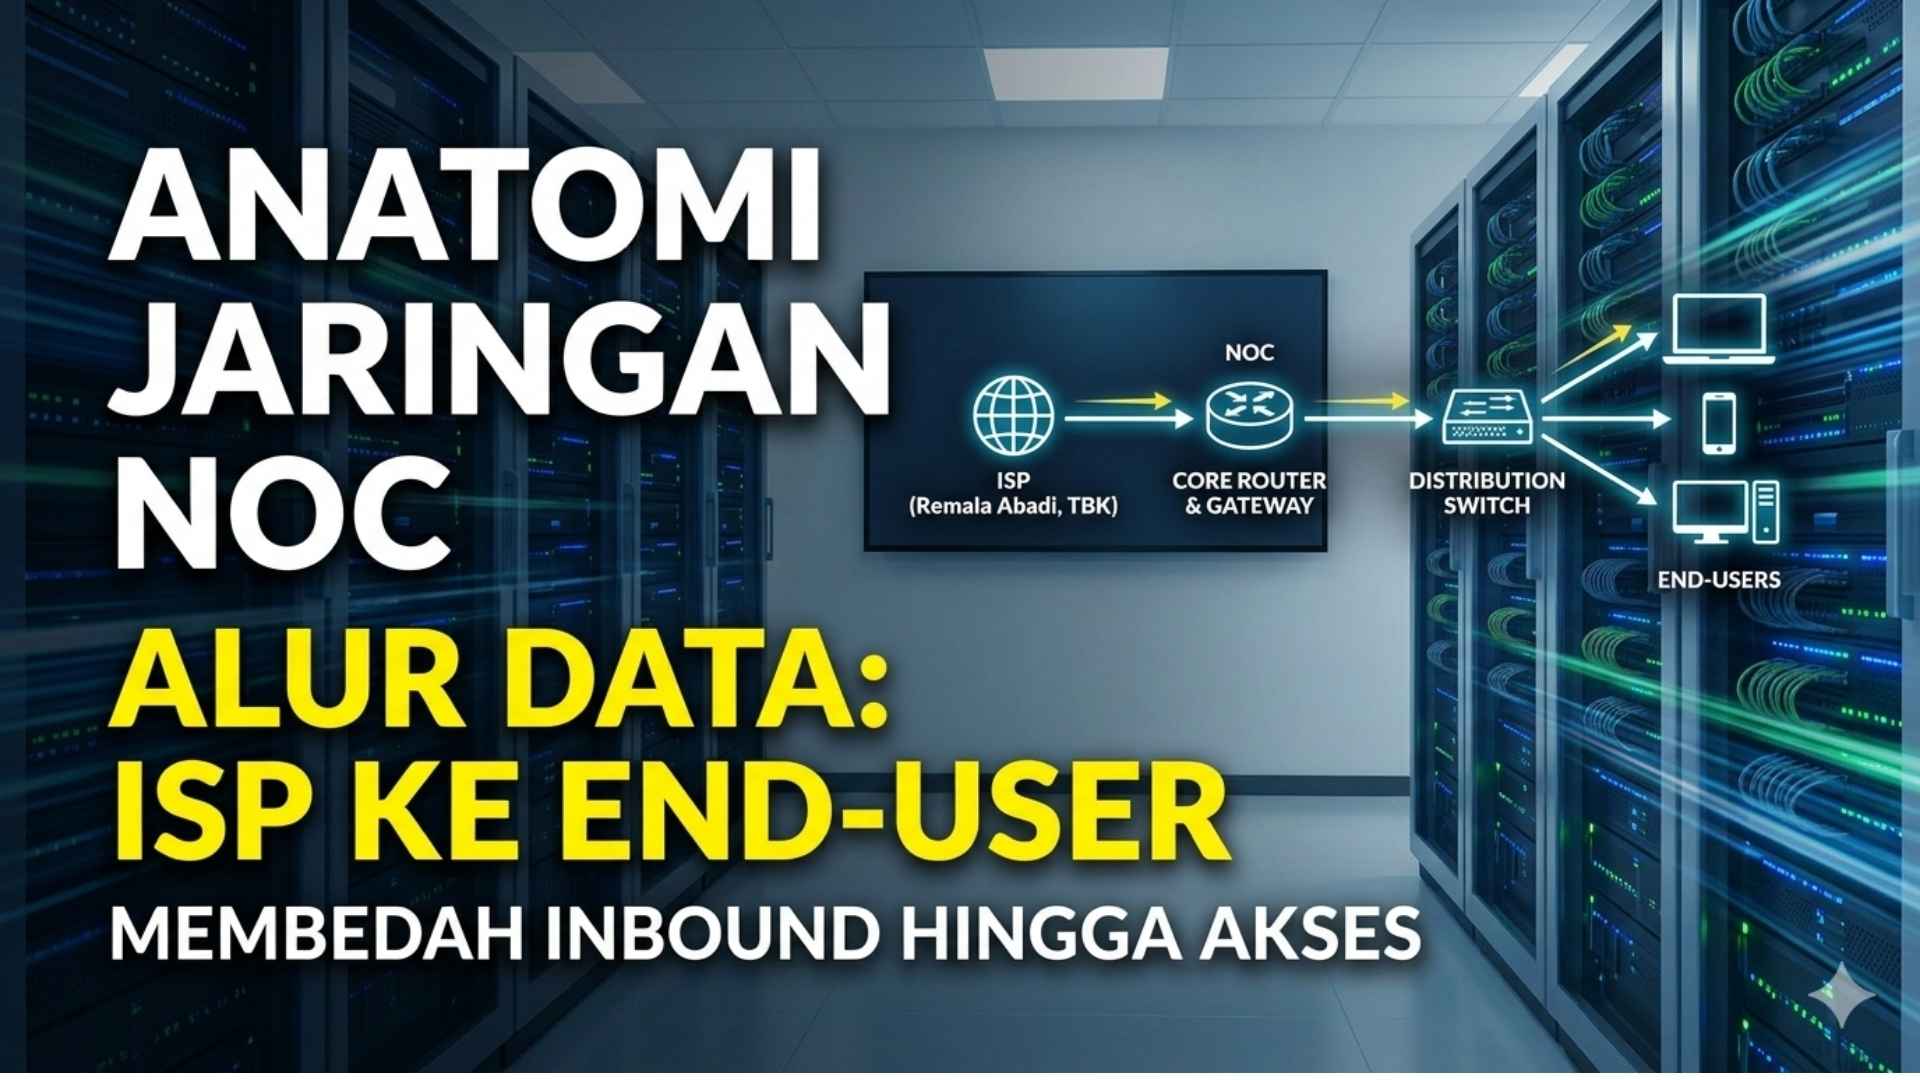
Bagi sebagian besar pengguna, internet hanyalah soal "sinyal kuat atau lemah." Namun di balik layar, terdapat sebuah ekosistem teknis yang terstruktur dengan presisi tinggi — sebuah Network Operations Center (NOC) yang menjadi tulang punggung seluruh aktivitas digital sebuah organisasi.
Artikel ini tidak membahas teori abstrak. Kita akan membedah langsung diagram topologi jaringan NOC yang nyata, mengurai setiap komponen, memahami mengapa ia ada di sana, dan apa yang terjadi jika salah satunya gagal.
Memahami Peta Besar: Tiga Zona Jaringan
Sebelum masuk ke detail teknis, penting untuk memahami bahwa seluruh arsitektur jaringan ini terbagi menjadi tiga zona fungsional yang bekerja secara berurutan:
- Zona Inbound — Tempat sinyal dari dunia luar masuk dan dikonversi.
- Zona Core — Otak jaringan yang mengatur semua kebijakan lalu lintas data.
- Zona Distribusi & Akses — Jalur terakhir menuju pengguna dan perangkat akhir.
Ketiga zona ini saling bergantung. Kegagalan di satu zona akan berdampak langsung ke zona berikutnya. Memahami batas-batas ini adalah fondasi dari setiap operasional NOC yang efektif.
Zona 1: Inbound — Sinyal dari Luar Masuk ke Dalam
ISP: Biznet, Fibernet, IForte, Remala Abadi, Indihome, dll
Perjalanan data dimulai dari ISP — penyedia layanan internet yang mengantarkan koneksi menggunakan media transmisi Fiber Optic (FO). Pilihan FO bukan sekadar soal kecepatan; ini adalah keputusan arsitektural yang membawa konsekuensi teknis:
- Bandwidth tinggi dengan kapasitas yang dapat mencapai puluhan Gbps.
- Latensi sangat rendah karena sinyal berjalan dengan kecepatan cahaya.
- Imun terhadap interferensi elektromagnetik (EMI) — tidak terganggu oleh perangkat elektronik di sekitarnya.
- Jangkauan jauh tanpa degradasi sinyal yang berarti.
Serat optik membawa sinyal cahaya — bukan sinyal listrik. Inilah yang membuat konversi di tahap berikutnya menjadi wajib.
Fiber Patch Panel: Titik Terminasi yang Sering Diabaikan
Fiber Patch Panel adalah komponen pertama yang menerima kabel FO dari ISP. Perannya sering diremehkan, padahal ini adalah garis pertahanan pertama infrastruktur Anda:
- Terminasi fisik: Melindungi ujung kabel FO yang sangat rentan dari tekukan, tarikan, dan kerusakan mekanis.
- Titik manajemen: Memudahkan penggantian jalur (patching) tanpa harus menyentuh kabel utama yang tertanam.
- Organisasi kabel: Memberikan struktur yang jelas pada instalasi multi-jalur FO.
Catatan Operasional: Kerusakan pada konektor FO di Patch Panel adalah salah satu penyebab paling umum degradasi performa yang sulit didiagnosis. Debu dan kotoran pada ferrule konektor dapat menyebabkan loss sinyal yang signifikan. Bersihkan secara berkala menggunakan fiber optic cleaning kit.
Media Converter (TP-Link): Jembatan Dua Dunia
Media Converter TP-Link menjalankan satu fungsi kritis: mengonversi sinyal optik dari Fiber Optic menjadi sinyal elektrik yang dapat diproses melalui kabel LAN RJ45 standar.
Tanpa perangkat ini, router dan switch konvensional tidak dapat "membaca" sinyal dari ISP berbasis FO. Media Converter berfungsi sebagai penerjemah antara dua dunia fisik yang berbeda.
| Aspek | Sisi Fiber (Input) | Sisi LAN (Output) |
|---|---|---|
| Media | Kabel Serat Optik | Kabel UTP/STP RJ45 |
| Sinyal | Pulsa Cahaya | Sinyal Elektrik |
| Konektor | SC / LC / ST | RJ45 (8P8C) |
| Standar | IEEE 802.3z / 802.3ae | IEEE 802.3u / 802.3ab |
Kerentanan Kritis: TP-Link Media Converter adalah perangkat plug-and-play tanpa antarmuka manajemen digital. Ini berarti status operasionalnya hanya dapat dipantau secara visual melalui lampu indikator LED — tidak ada SNMP, tidak ada remote monitoring. Jika perangkat ini gagal di luar jam kerja, tim NOC tidak akan mendapat notifikasi otomatis.
Zona 2: Core — Otak yang Mengatur Segalanya
Core Router & Gateway: MikroTik CCR/CRS
Inilah perangkat terpenting dalam seluruh ekosistem. MikroTik CCR (Cloud Core Router) atau CRS (Cloud Router Switch) bertindak sebagai pusat kendali kebijakan jaringan, menjalankan empat fungsi simultan:
- Routing: Menentukan jalur terbaik untuk setiap paket data yang melewatinya, berdasarkan tabel routing yang dikonfigurasi.
- NAT (Network Address Translation): Menerjemahkan alamat IP privat internal (seperti
172.32.x.x) menjadi IP publik untuk berkomunikasi dengan internet, dan sebaliknya. - DHCP Server: Mendistribusikan alamat IP secara otomatis kepada seluruh perangkat yang terhubung ke jaringan.
- Firewall: Menyaring lalu lintas data berdasarkan aturan keamanan yang ditetapkan — memblokir akses tidak sah dan melindungi jaringan internal dari ancaman eksternal.
Segmen IP Management: 192.168.3.0/24
Detail yang sangat penting dari diagram topologi ini adalah penggunaan jaringan 192.168.3.0/24 sebagai segmen IP khusus untuk manajemen. Ini bukan kebetulan — ini adalah praktik keamanan terbaik:
- Isolasi administratif: Akses ke antarmuka konfigurasi router dan switch hanya tersedia dari jaringan ini, bukan dari jaringan pengguna umum.
- Minimasi attack surface: Penyerang yang berhasil menembus jaringan pengguna tidak serta-merta mendapat akses ke panel kontrol perangkat jaringan.
- Audit yang lebih bersih: Semua aktivitas manajemen terlacak di segmen yang terisolasi, memudahkan forensik jika terjadi insiden.
Prinsip Zero Trust: Perlakukan jaringan manajemen Anda seperti brankas — hanya personel berwenang dengan kredensial valid yang boleh mengaksesnya, bahkan jika mereka sudah berada di dalam jaringan internal.
Zona 3: Distribusi & Akses — Data Sampai ke Tangan Pengguna
Switch Distribusi HP: Persimpangan Lalu Lintas
Switch HP Series (dengan IP manajemen 172.32.252.253) berfungsi sebagai titik distribusi utama yang membagi lalu lintas ke berbagai segmen pengguna. Berbeda dengan router yang beroperasi di Layer 3, switch distribusi bekerja terutama di Layer 2 (Data Link) dengan kemampuan Layer 3 terbatas.
Perannya dalam diagram ini adalah menjadi "persimpangan jalan" — menerima koneksi dari Core Router dan mendistribusikannya ke dua jalur utama:
- Jalur ke HP Server (IP:
172.32.252.248) - Jalur ke Area Distribusi Pengguna (semua perangkat end-user)
HP Server: Aplikasi Internal di IP 172.32.252.248
Server ini menjalankan layanan aplikasi internal organisasi — bisa berupa sistem informasi, file server, database server, atau kombinasi keduanya. Lokasinya yang berada di dalam jaringan lokal (bukan di cloud) memberikan beberapa implikasi operasional:
- Latensi akses sangat rendah untuk pengguna internal.
- Data tidak keluar dari jaringan organisasi — relevan untuk kepatuhan privasi data.
- Ketergantungan pada infrastruktur lokal — jika jaringan internal down, server tidak dapat diakses meskipun internet masih aktif.
Area Atribusi Akses Pengguna (Area Tumpukan Kabel)
Diagram topologi secara eksplisit menandai area ini sebagai "Area Tumpukan Kabel, Perlu Perapian" — sebuah catatan jujur yang menjadi agenda kerja nyata. Area ini menghubungkan infrastruktur ke lima kategori aset:
| Aset | Fungsi | Risiko Utama |
|---|---|---|
| Server Aplikasi Internal | Hosting layanan dan data lokal | Single point of failure tanpa redundansi |
| Komputer Kantor & Staf | Workstation operasional harian | Endpoint security yang sering terabaikan |
| Jaringan WiFi (Access Point) | Koneksi nirkabel untuk pengguna mobile | Keamanan WPA2/3, rogue AP |
| Sistem CCTV | Pengawasan keamanan fisik | Konsumsi bandwidth besar, segmentasi VLAN diperlukan |
| Printer Jaringan | Cetak dokumen berbagi | Perangkat IoT dengan keamanan firmware lemah |
Analisis Mendalam: Kekuatan dan Celah Setiap Perangkat
| Perangkat | Peran Teknis | Keunggulan Utama | Celah yang Perlu Diatasi |
|---|---|---|---|
| MikroTik CCR/CRS | Core Router, Gateway, Firewall | Fitur enterprise lengkap (BGP, OSPF, MPLS) dengan harga kompetitif; RouterOS sangat fleksibel | Kurva belajar tinggi; kesalahan konfigurasi berdampak luas; wajib update firmware rutin |
| HP Switch Series | Switch Distribusi LAN | Stabilitas performa tinggi; garansi jangka panjang; dukungan VLAN dan QoS | Antarmuka manajemen lebih mendasar dibanding kelas high-end; perlu konfigurasi manual VLAN |
| TP-Link Media Converter | Konverter Sinyal Fiber ke LAN | Plug-and-play; biaya rendah; tidak memerlukan konfigurasi | Zero visibility — tidak ada SNMP, tidak ada alert otomatis saat gagal; tidak ada redundansi bawaan |
| UniFi Access Point | Infrastruktur WiFi | Manajemen terpusat via controller; roaming mulus antar AP; dashboard analitik WiFi | Memerlukan UniFi Controller (hardware atau cloud) untuk fitur penuh; lisensi cloud berbayar |
Tiga Prioritas Strategis Menuju NOC Profesional
1. Implementasi Sistem Labeling (TIA/EIA-606)
Standar TIA/EIA-606 bukan sekadar formalitas — ini adalah perbedaan antara insiden yang diselesaikan dalam 10 menit versus 2 jam. Setiap kabel, port, dan perangkat dalam jaringan harus memiliki identitas yang terdokumentasi dalam sistem cable management.
Format label yang direkomendasikan untuk port Switch HP:
| Port | ID Perangkat Tujuan | IP Address | Lokasi Fisik | Tipe Kabel |
|---|---|---|---|---|
| Gi0/1 | SRV-APP-01 | 172.32.252.248 | Rack A, Unit 3 | UTP Cat6 |
| Gi0/2 | AP-LOBBY-01 | 172.32.252.10 | Lobby Lt. 1 | UTP Cat6 |
| Gi0/3 | CCTV-NVR-01 | 172.32.252.50 | Ruang Server | UTP Cat6 |
2. Cable Management: Dari "Tumpukan" Menjadi Terstruktur
Diagram topologi secara tegas menyebut kondisi area distribusi saat ini sebagai "Area Tumpukan Kabel." Ini bukan masalah estetika — ini adalah risiko operasional nyata:
- Tumpukan kabel = diagnosis gangguan yang lambat. Saat terjadi putus koneksi, teknisi harus menelusuri kabel secara manual di antara tumpukan — membuang waktu berharga.
- Tekanan berlebih pada kabel dari cable tie plastik dapat merusak inti tembaga dan meningkatkan resistansi sinyal secara bertahap.
Solusi standar yang harus diimplementasikan:
- Ganti cable ties dengan Velcro: Velcro dapat dibuka-pasang tanpa alat dan tidak memberikan tekanan berlebih pada kabel.
- Pasang Horizontal Cable Organizer pada setiap U di rack server untuk memastikan sisa panjang kabel tersimpan rapi di belakang panel, bukan menggantung di depan.
- Ikuti standar warna kabel: Gunakan warna berbeda untuk kategori koneksi yang berbeda (misalnya: merah untuk server, biru untuk workstation, kuning untuk uplink).
3. Security Hardening: Tiga Lapisan Pertahanan
Keamanan jaringan NOC harus diperlakukan sebagai proses berkelanjutan, bukan konfigurasi satu kali. Tiga lapisan pertahanan yang wajib diimplementasikan:
Lapisan 1 — Pembaruan Firmware: Jadwalkan pembaruan firmware MikroTik dan HP Switch secara rutin minimal setiap kuartal. Setiap kerentanan (CVE) yang ditemukan pada firmware lama adalah pintu terbuka bagi penyerang.
Lapisan 2 — Penggantian Kredensial Default: Seluruh perangkat aktif — router, switch, access point, CCTV NVR, printer jaringan — wajib mengganti password pabrik. Credential default adalah target pertama dalam serangan brute-force otomatis.
Lapisan 3 — Segmentasi VLAN: Pisahkan trafik berdasarkan kategori perangkat menggunakan VLAN untuk membatasi dampak jika satu segmen berhasil disusupi:
| VLAN ID | Segmen | Perangkat | Akses Internet |
|---|---|---|---|
| VLAN 10 | Management | Router, Switch (192.168.3.0/24) | Tidak |
| VLAN 20 | Server | HP Server (172.32.252.248) | Terbatas |
| VLAN 30 | Workstation | Komputer Kantor & Staf | Ya |
| VLAN 40 | WiFi Guest | Access Point (tamu) | Ya (dibatasi) |
| VLAN 50 | CCTV | Kamera & NVR | Tidak |
Mengukur Keberhasilan: MTTR sebagai Metrik Utama NOC
Standar kualitas NOC profesional tidak diukur dari seberapa jarang gangguan terjadi — melainkan dari seberapa cepat gangguan dapat dipulihkan. Metrik ini disebut Mean Time To Repair (MTTR).
Dengan implementasi tiga prioritas strategis di atas, target MTTR yang realistis adalah:
| Kondisi | MTTR Tipikal | Faktor Penentu |
|---|---|---|
| Tanpa dokumentasi & labeling | 2 – 4 jam | Mencari kabel, menebak konfigurasi |
| Dengan labeling & diagram | 30 – 60 menit | Identifikasi cepat, eskalasi terstruktur |
| Dengan monitoring & alerting | 5 – 15 menit | Deteksi proaktif sebelum laporan pengguna |
Perbedaan antara MTTR 4 jam dan 15 menit bukan sekadar angka teknis — dalam konteks operasional nyata, ini adalah perbedaan antara satu sesi belajar-mengajar yang terganggu versus keseluruhan hari kerja yang lumpuh.
Kesimpulan: Infrastruktur sebagai Fondasi Operasional
Diagram topologi NOC yang kita bedah bersama ini mencerminkan sebuah kebenaran fundamental: kualitas layanan digital sebuah organisasi ditentukan oleh kualitas infrastruktur yang menopangnya.
Alur dari ISP Remala Abadi → Fiber Patch Panel → Media Converter → MikroTik CCR → HP Switch → End-user bukan sekadar rantai perangkat keras. Ini adalah pipeline kepercayaan — setiap mata rantai harus andal, terdokumentasi, dan aman agar keseluruhan sistem dapat bekerja optimal.
Investasi pada tiga hal — labeling yang rapi, cable management yang terstruktur, dan security hardening yang konsisten — adalah investasi pada sesuatu yang tidak tampak secara kasat mata tetapi terasa langsung oleh setiap pengguna: koneksi yang stabil, masalah yang cepat terselesaikan, dan kepercayaan penuh pada infrastruktur digital organisasi.
"Jaringan yang baik bukan yang tidak pernah bermasalah — melainkan yang ketika bermasalah, dapat dipulihkan sebelum pengguna sempat menyadarinya."