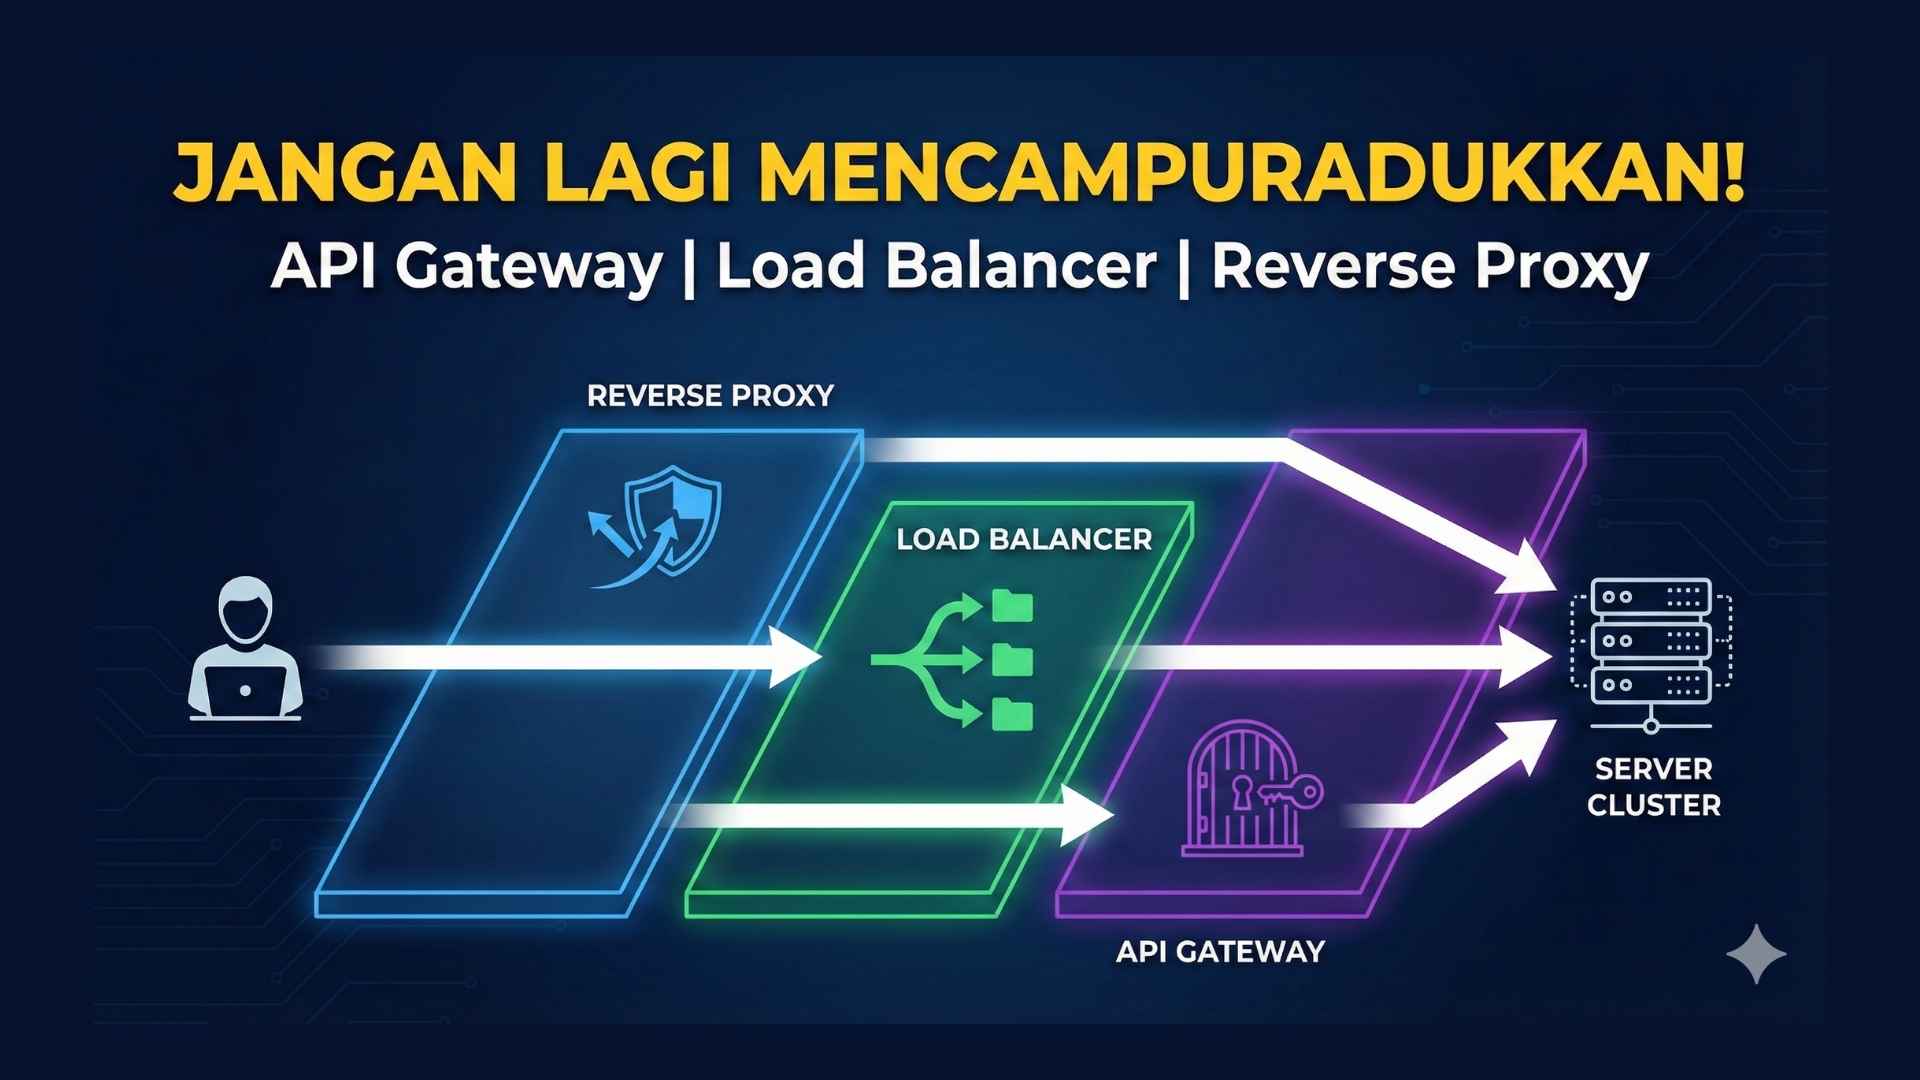
Jika kamu pernah membaca dokumentasi teknis, berbicara dengan tim DevOps, atau mendesain arsitektur sistem, kamu pasti pernah mendengar tiga istilah ini: API Gateway, Load Balancer, dan Reverse Proxy. Banyak orang — bahkan engineer berpengalaman — sering mencampuradukkan ketiganya, atau lebih parahnya, menganggap mereka adalah hal yang sama.
Faktanya, ketiganya berbeda secara fundamental dalam tujuan, cara kerja, dan konteks penggunaannya. Namun di sisi lain, ketiganya juga memiliki zona abu-abu yang membuat batas di antara mereka terasa kabur — terutama karena beberapa produk modern mengimplementasikan lebih dari satu peran sekaligus.
Artikel ini akan membantu kamu memahami masing-masing dengan jelas: dari konsep dasar, cara kerja internal, perbedaan kunci, hingga kapan harus menggunakan yang mana.
Bagian 1: Reverse Proxy — Fondasi dari Segalanya
Apa Itu Reverse Proxy?
Sebelum memahami reverse proxy, kita perlu memahami proxy biasa (forward proxy) terlebih dahulu.
Forward Proxy adalah perantara antara klien dan internet. Klien mengirim request ke proxy, dan proxy meneruskannya ke server tujuan. Ini umum digunakan di perusahaan untuk memfilter akses internet karyawan, atau oleh pengguna untuk menyembunyikan identitas mereka (seperti VPN).
Reverse Proxy adalah kebalikannya — ia adalah perantara antara internet dan server. Klien tidak tahu server mana yang sebenarnya mereka ajak bicara. Semua traffic masuk diterima oleh reverse proxy, lalu diteruskan ke server backend yang sesuai.
Tanpa Reverse Proxy:
[Klien] ──────────────────────► [Server Backend]

Dengan Reverse Proxy:
[Klien] ──► [Reverse Proxy] ──► [Server Backend]
Apa yang Dilakukan Reverse Proxy?
Secara fundamental, reverse proxy melakukan hal-hal berikut:
1. Terminasi SSL/TLS
Daripada setiap server backend harus mengelola sertifikat SSL sendiri, reverse proxy "mengakhiri" koneksi HTTPS dari klien dan meneruskan traffic sebagai HTTP biasa ke backend. Ini menyederhanakan manajemen sertifikat secara drastis.
2. Caching
Reverse proxy dapat menyimpan respons dari backend dan mengembalikannya langsung ke klien tanpa membebani server. Nginx, misalnya, sangat terkenal untuk kemampuan caching statis ini.
3. Kompresi
Response dapat dikompres (gzip/brotli) di level proxy sebelum dikirim ke klien, menghemat bandwidth dan mempercepat loading.
4. Menyembunyikan Infrastruktur Internal
Klien hanya melihat IP/domain dari reverse proxy. Topologi, IP, dan jumlah server backend tersembunyi sepenuhnya. Ini adalah lapisan keamanan penting.
5. Routing Berbasis Path atau Domain
Reverse proxy dapat mengarahkan traffic berdasarkan URL path atau hostname. Misalnya:
example.com/api→ diteruskan ke server APIexample.com/static→ diteruskan ke server aset statis
Contoh Nyata
Nginx adalah contoh reverse proxy paling populer. Konfigurasi dasar Nginx sebagai reverse proxy terlihat seperti ini:
server {
    listen 80;
    server_name example.com;

    location /api {
        proxy_pass http://backend-api:3000;
    }

    location /static {
        proxy_pass http://static-server:8080;
    }
}
Dengan konfigurasi ini, semua request ke example.com/api diteruskan ke server API di port 3000, sementara /static diteruskan ke server lain.
Analogi Sederhana
Bayangkan sebuah gedung perkantoran besar dengan satu pintu masuk utama dan seorang resepsionis. Semua tamu (klien) harus melewati resepsionis. Resepsionis tidak tahu nama semua orang di dalam gedung, tapi ia tahu harus mengarahkan tamu ke lantai dan ruangan yang tepat. Tamu tidak tahu struktur internal gedung — mereka hanya berinteraksi dengan resepsionis.
Itulah reverse proxy.
Bagian 2: Load Balancer — Membagi Beban Secara Adil
Apa Itu Load Balancer?
Load balancer adalah komponen yang mendistribusikan traffic masuk ke beberapa server backend secara merata atau berdasarkan aturan tertentu. Tujuan utamanya adalah memastikan tidak ada satu server pun yang kewalahan sementara server lain menganggur.
                          ┌──► [Server A]
[Klien] ──► [Load Balancer] ──► [Server B]
                          └──► [Server C]
Load balancer adalah jawaban atas pertanyaan: "Bagaimana cara menangani jutaan request per detik jika satu server tidak cukup?"
Cara Kerja Load Balancer
Load balancer menggunakan berbagai algoritma distribusi untuk memutuskan server mana yang akan menerima request berikutnya:
Round Robin
Request didistribusikan secara bergiliran ke setiap server. Request pertama ke Server A, kedua ke Server B, ketiga ke Server C, keempat kembali ke Server A, dan seterusnya. Algoritma paling sederhana dan cocok ketika semua server memiliki kapasitas yang sama.
Weighted Round Robin
Mirip dengan Round Robin, tapi setiap server diberi bobot. Server dengan bobot lebih tinggi menerima lebih banyak request. Berguna ketika server memiliki spesifikasi hardware yang berbeda.
Least Connections
Request dikirim ke server yang saat ini memiliki jumlah koneksi aktif paling sedikit. Lebih cerdas dari Round Robin karena mempertimbangkan beban aktual server.
IP Hash
IP address klien di-hash untuk menentukan server tujuan. Ini memastikan klien yang sama selalu diarahkan ke server yang sama — berguna untuk menjaga session consistency.
Least Response Time
Request dikirim ke server dengan waktu respons terpendek. Paling adaptif, tapi memerlukan monitoring yang lebih kompleks.
Health Check — Fitur Kritis Load Balancer
Salah satu fungsi paling penting dari load balancer adalah health check: secara berkala memeriksa apakah setiap server backend masih hidup dan berfungsi. Jika sebuah server gagal merespons health check, load balancer secara otomatis mengeluarkan server tersebut dari rotasi dan tidak mengirim traffic ke sana, hingga server kembali sehat.
Inilah yang membuat load balancer menjadi fondasi dari sistem high availability (HA).
Layer 4 vs Layer 7 Load Balancer
Load balancer beroperasi di dua level berbeda dari model OSI:
Layer 4 (Transport Layer)
Bekerja berdasarkan informasi TCP/UDP — IP address dan port. Tidak bisa membaca konten HTTP. Sangat cepat karena tidak perlu memeriksa payload. Cocok untuk aplikasi yang membutuhkan latensi ultra-rendah.
Layer 7 (Application Layer)
Bekerja berdasarkan konten HTTP — headers, URL, cookies, body. Bisa membuat keputusan routing yang lebih cerdas. Misalnya, mengirim semua request dengan header Content-Type: image ke server khusus gambar. Lebih lambat dari L4, tapi jauh lebih fleksibel.
Analogi Sederhana
Bayangkan sebuah supermarket besar dengan banyak kasir. Ada seorang koordinator kasir di pintu masuk yang mengarahkan setiap pelanggan (request) ke kasir (server) yang antreannya paling pendek atau sesuai giliran. Ketika seorang kasir sakit dan tidak bisa bekerja, koordinator berhenti mengirim pelanggan ke kasir tersebut.
Itulah load balancer.
Bagian 3: API Gateway — Penjaga Gerbang yang Cerdas
Apa Itu API Gateway?
API Gateway adalah komponen yang secara khusus dirancang untuk mengelola, mengontrol, dan mengamankan akses ke API. Ini bukan sekadar proxy atau distributor traffic — ini adalah lapisan business logic yang kaya fitur.
Jika reverse proxy adalah resepsionis gedung dan load balancer adalah koordinator kasir, maka API Gateway adalah kepala keamanan + manajer operasional yang duduk di gerbang utama — memastikan setiap orang yang masuk memiliki izin, mencatat siapa yang masuk dan kapan, membatasi berapa banyak yang bisa masuk dalam satu waktu, dan mengubah format permintaan jika perlu.
            ┌── [Autentikasi]
            ├── [Rate Limiting]
[Klien] ──► [API Gateway] ─── [Routing] ──► [Microservices]
            ├── [Logging]
            └── [Transformasi Request]
Fitur-Fitur Utama API Gateway
1. Autentikasi dan Otorisasi
API Gateway memverifikasi identitas setiap request. Apakah klien memiliki API key yang valid? Apakah token JWT mereka masih berlaku? Apakah mereka memiliki izin untuk mengakses endpoint ini? Semua pemeriksaan ini dilakukan di gateway sebelum request sampai ke backend.
2. Rate Limiting dan Throttling
Membatasi jumlah request yang bisa dilakukan oleh klien dalam periode waktu tertentu. Misalnya, "pengguna tier gratis hanya bisa melakukan 100 request per jam". Ini melindungi backend dari penyalahgunaan dan memastikan layanan tetap tersedia untuk semua pengguna.
3. Request dan Response Transformation
API Gateway bisa memodifikasi request sebelum dikirim ke backend, dan memodifikasi response sebelum dikirim ke klien. Misalnya, mengubah format JSON menjadi XML, menambahkan header tertentu, atau menyembunyikan field sensitif dari response.
4. Routing ke Microservices
Dalam arsitektur microservices, satu klien mungkin perlu berkomunikasi dengan belasan service berbeda. API Gateway menyederhanakan ini: klien hanya perlu tahu satu endpoint (gateway), dan gateway yang mengurus routing ke service yang tepat.
5. Caching
Menyimpan respons API sehingga request berikutnya untuk data yang sama tidak perlu sampai ke backend.
6. Logging dan Monitoring
Setiap request tercatat — siapa yang meminta apa, kapan, dan berapa lama prosesnya. Ini sangat berharga untuk debugging, audit, dan analitik.
7. Circuit Breaker
Jika sebuah backend service mengalami gangguan, API Gateway bisa "memutus sirkuit" dan langsung mengembalikan error atau fallback response tanpa membanjiri service yang sedang sakit dengan request.
8. API Versioning
Memungkinkan pengelolaan beberapa versi API secara bersamaan. Request ke /v1/users diarahkan ke service versi lama, sementara /v2/users diarahkan ke service versi baru.
Contoh Produk API Gateway
- AWS API Gateway — solusi managed dari Amazon, terintegrasi erat dengan Lambda dan ekosistem AWS
- Kong — open source, sangat extensible dengan sistem plugin
- Apigee — enterprise-grade dari Google, fokus pada manajemen API lifecycle
- Traefik — modern, cloud-native, populer di lingkungan Kubernetes
- Azure API Management — solusi Microsoft untuk Azure ecosystem
Analogi Sederhana
Bayangkan sebuah gedung korporat dengan sistem keamanan berlapis. Di pintu masuk ada petugas keamanan yang sangat terlatih: ia memeriksa ID setiap orang, memastikan mereka hanya boleh masuk ke lantai yang sesuai dengan jabatan mereka, mencatat waktu masuk dan keluar, membatasi berapa kali seseorang boleh bolak-balik dalam satu hari, dan mengubah pesan titipan ke dalam format yang bisa dipahami oleh orang di dalam.
Itulah API Gateway.
Bagian 4: Perbandingan Langsung — Perbedaan yang Harus Kamu Pahami
Tabel Perbandingan
| Aspek | Reverse Proxy | Load Balancer | API Gateway |
|---|---|---|---|
| Fungsi Utama | Meneruskan & menyembunyikan backend | Mendistribusikan traffic | Mengelola & mengamankan API |
| Level OSI | Layer 7 | Layer 4 atau 7 | Layer 7 |
| Autentikasi | ❌ Tidak | ❌ Tidak | ✅ Ya |
| Rate Limiting | ❌ Tidak | ❌ Tidak | ✅ Ya |
| Distribusi Traffic | ❌ Terbatas | ✅ Inti fungsinya | ✅ Bisa |
| Health Check | ❌ Terbatas | ✅ Ya | ✅ Ya |
| Request Transform | ❌ Minimal | ❌ Tidak | ✅ Ya |
| Caching | ✅ Ya | ❌ Tidak | ✅ Ya |
| SSL Termination | ✅ Ya | ✅ Bisa | ✅ Ya |
| Kompleksitas | Rendah | Sedang | Tinggi |
| Use Case Utama | Web server, aset statis | Skalabilitas horizontal | Arsitektur API & microservices |
Perbedaan Kunci dalam Satu Kalimat
- Reverse Proxy: "Saya meneruskan request kamu ke server yang tepat dan menyembunyikan siapa server itu."
- Load Balancer: "Saya mendistribusikan request kamu ke beberapa server agar tidak ada yang kewalahan."
- API Gateway: "Saya memeriksa apakah kamu berhak membuat request ini, membatasinya jika perlu, mencatatnya, lalu meneruskannya ke service yang tepat."
Bagian 5: Zona Abu-Abu — Mengapa Orang Sering Bingung
Kebingungan yang terjadi bukan tanpa alasan. Ada beberapa faktor yang membuat batas antara ketiganya terasa kabur:
1. Produk Modern Menggabungkan Beberapa Peran
Nginx, yang secara klasik adalah reverse proxy, kini bisa dikonfigurasi sebagai load balancer dengan upstream module-nya. Bahkan ada Nginx Plus yang menambahkan fitur-fitur seperti health check aktif dan API management dasar.
HAProxy, yang secara fundamental adalah load balancer, juga berfungsi sebagai reverse proxy dan mendukung terminasi SSL.
Traefik, yang awalnya dirancang sebagai reverse proxy untuk lingkungan container, kini memiliki fitur load balancing, middleware untuk autentikasi, rate limiting, dan bisa berfungsi sebagai API gateway.
AWS Application Load Balancer (ALB) adalah load balancer Layer 7 yang juga bisa melakukan routing berbasis path dan header — mirip fungsi dasar API gateway.
2. Terminologi yang Digunakan Secara Longgar
Dalam percakapan sehari-hari, seseorang mungkin berkata "kita butuh reverse proxy di depan service kita" padahal yang mereka maksud adalah load balancer. Atau mereka menyebut "API gateway" padahal yang mereka butuhkan hanya reverse proxy sederhana.
3. Beberapa Fitur Tumpang Tindih
SSL termination, caching, dan routing berbasis path adalah fitur yang bisa ditemukan di ketiganya. Ini mempersulit identifikasi.
Cara Membedakannya Secara Konseptual
Pertanyaan terbaik untuk membedakan ketiganya bukan "apa fiturnya?" tapi "apa masalah utama yang ia selesaikan?"
- Jika masalahnya adalah menyembunyikan dan melindungi backend dari eksposur langsung → Reverse Proxy
- Jika masalahnya adalah mendistribusikan beban di antara beberapa server identik → Load Balancer
- Jika masalahnya adalah mengontrol, mengamankan, dan mengelola akses ke API → API Gateway
Bagian 6: Kapan Menggunakan yang Mana?
Gunakan Reverse Proxy Ketika:
- Kamu memiliki beberapa aplikasi web yang berjalan di server yang sama (port berbeda) dan ingin menyatukannya di bawah satu domain
- Kamu ingin mengelola SSL/TLS di satu tempat untuk semua service
- Kamu ingin menyajikan konten statis dengan cepat tanpa membebani server aplikasi
- Kamu ingin menyembunyikan detail infrastruktur internal dari publik
- Tim kecil, aplikasi sederhana, belum butuh distribusi traffic ke banyak server
Contoh stack: Nginx sebagai reverse proxy di depan satu aplikasi Node.js atau Python Flask.
Gunakan Load Balancer Ketika:
- Traffic kamu sudah terlalu besar untuk ditangani satu server
- Kamu menjalankan beberapa instance server yang identik dan perlu mendistribusikan traffic ke semuanya
- Kamu membutuhkan zero-downtime deployment (dengan mengeluarkan server satu per satu dari rotasi saat update)
- Kamu membutuhkan high availability — jika satu server mati, traffic otomatis dialihkan ke yang lain
- Kamu menjalankan aplikasi stateless di lingkungan cloud
Contoh stack: AWS ALB atau HAProxy di depan cluster dari 5 instance EC2 yang menjalankan aplikasi yang sama.
Gunakan API Gateway Ketika:
- Kamu membangun atau mengelola API publik yang akan diakses oleh developer atau klien eksternal
- Kamu menggunakan arsitektur microservices dan butuh satu titik masuk yang menyederhanakan akses ke puluhan service
- Kamu butuh autentikasi terpusat — setiap request harus diverifikasi
- Kamu butuh rate limiting untuk mencegah penyalahgunaan
- Kamu perlu monitoring dan analitik detail tentang penggunaan API
- Kamu mengelola beberapa versi API secara bersamaan
Contoh stack: Kong atau AWS API Gateway di depan cluster microservices di Kubernetes.
Bagian 7: Bagaimana Ketiganya Bekerja Bersama
Dalam sistem produksi yang kompleks, kamu sangat mungkin menggunakan ketiga komponen ini secara bersamaan, masing-masing memainkan perannya yang unik:
[Internet]
    │
    ▼
[API Gateway]          ← Autentikasi, rate limiting, routing berbasis API
    │
    ▼
[Load Balancer]        ← Distribusi traffic ke beberapa instance gateway/service
    │
    ├── [Microservice A]
    │       └── [Reverse Proxy Nginx]   ← SSL termination, caching statis
    │
    ├── [Microservice B]
    │       └── [Reverse Proxy Nginx]
    │
    └── [Microservice C]
            └── [Reverse Proxy Nginx]
Atau dalam versi yang lebih umum di startup dan perusahaan menengah:
[Internet]
    │
    ▼
[API Gateway / Traefik]   ← Menggabungkan peran gateway + reverse proxy + basic LB
    │
    ├── [Service Pengguna]
    ├── [Service Produk]
    ├── [Service Pembayaran]
    └── [Service Notifikasi]
Bagian 8: Kesalahan Umum yang Harus Dihindari
Kesalahan 1: Menggunakan API Gateway untuk Traffic Internal
API Gateway dirancang untuk mengontrol akses dari luar ke dalam. Menggunakannya untuk komunikasi antar-service di dalam jaringan internal adalah overkill — tambahkan latensi yang tidak perlu dan kompleksitas yang tidak diperlukan. Untuk komunikasi internal, gunakan service mesh (seperti Istio) atau panggil service langsung.
Kesalahan 2: Menggunakan Load Balancer Tanpa Health Check
Load balancer tanpa health check adalah setengah solusi. Jika sebuah server mati dan load balancer tidak tahu, ia akan terus mengirim traffic ke server yang sudah tidak berfungsi. Selalu aktifkan dan konfigurasikan health check.
Kesalahan 3: Lupa SSL Termination di Reverse Proxy
Banyak tim mengelola sertifikat SSL secara terpisah di setiap server backend. Ini menyulitkan pembaruan sertifikat dan meningkatkan risiko human error. Centralkan SSL termination di reverse proxy atau API Gateway.
Kesalahan 4: Menaruh Business Logic di API Gateway
API Gateway yang baik menangani cross-cutting concerns (autentikasi, logging, rate limiting) — bukan logika bisnis aplikasi. Jika kamu menaruh logika seperti "jika pengguna adalah premium maka tampilkan X" di gateway, kamu sedang membuat masalah maintainability di masa depan.
Kesalahan 5: Mengabaikan Single Point of Failure
Baik reverse proxy, load balancer, maupun API Gateway — jika hanya ada satu instance dan ia mati, seluruh sistem mati. Selalu pertimbangkan untuk menjalankan beberapa instance dari komponen-komponen ini juga, dengan load balancer di depannya (ya, load balancer juga bisa di-load-balance!).
Kesimpulan
Mari kita rangkum perbedaan mendasar antara ketiga komponen ini:
Reverse Proxy adalah tentang transparansi dan perlindungan infrastruktur. Ia berdiri di antara klien dan backend, menyembunyikan kompleksitas internal dan menangani hal-hal seperti SSL, caching, dan routing dasar. Nginx adalah contoh paling ikonik.
Load Balancer adalah tentang skalabilitas dan ketersediaan. Ia mendistribusikan traffic ke beberapa server, memastikan tidak ada yang kelebihan beban, dan secara otomatis mengeksklusi server yang tidak sehat. HAProxy dan AWS ALB adalah contoh yang populer.
API Gateway adalah tentang kontrol dan manajemen akses. Ia mengelola siapa yang boleh mengakses API, berapa sering, dengan format apa, dan mencatat semua yang terjadi. Kong, Apigee, dan AWS API Gateway adalah pilihan populer di industri.
Ketiganya tidak saling eksklusif — dalam sistem yang matang, kamu kemungkinan besar akan menggunakan ketiganya. Yang penting adalah memahami peran unik masing-masing sehingga kamu bisa membuat keputusan arsitektur yang tepat, bukan sekadar memilih berdasarkan nama yang paling familiar.
Dengan pemahaman yang benar, kamu tidak hanya akan bisa mendiskusikan arsitektur sistem dengan lebih percaya diri, tapi juga akan mendesain sistem yang lebih efisien, aman, dan mudah di-maintain.